


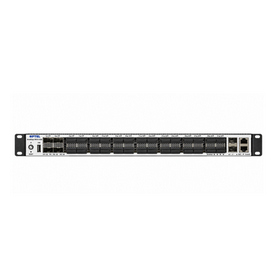
• 灵活的接口配置
32 × 400G 光口。
• 高效交换与转发
交换容量 12.8 Tbps,包转发率 25000 Mpps。
• 电源与散热配置
可插拔双电源,支持AC/DC;支持 2 路电源冗余,配置 5 个风扇。
• 二层交换与业务隔离
支持 Jumbo Frame、存储转发和直通转发。可按端口、MAC、子网或协议划分 VLAN,并通过 QinQ、VLAN 映射及端口隔离区分不同业务。
• 双栈路由与组播
支持 IPv4/IPv6 静态路由、OSPFv2/OSPFv3、IS-IS、BGP、VRF、策略路由和等价多路径。支持 IGMP/MLD Snooping、PIM 和跨 VLAN 组播复制。
• 链路与网关可靠性
支持静态链路聚合、LACP、跨设备链路聚合(MLAG)、生成树保护和 Smart Link。BFD 可用于路由与网关故障检测,VRRP 支持 Track 联动。
• 网络虚拟化与多业务承载
支持 VXLAN Overlay、分布式网关和双活接入,BGP EVPN 仅支持 IPv4。支持 MPLS 转发、L2VPN 和 L3VPN。
• 融合网络与拥塞管理
支持 DCBX、PFC、ECN 和 RoCEv2,可结合 QoS 分类、队列调度、流量整形及 WRED 管理拥塞。支持智能无损存储网络(iNOF)。
• 安全接入与自动化运维
支持 802.1X、RADIUS、TACACS+、ACL 和控制平面保护。通过 SNMP、NETCONF 与 RPC-API 管理设备,并支持 sFlow、IPFIX、ERSPAN 和设备状态告警。
|
规格项目 |
BroadEdge S6010-32QD |
|
硬件规格 |
|
|
管理接口 |
|
|
Console(RJ45) |
支持 |
|
MNG(带外管理口) |
支持 |
|
USB |
支持 |
|
标配以太接口 |
|
|
400G光口数量 |
32 |
|
交换转发 |
|
|
交换容量 |
12.8 Tbps |
|
包转发率 |
25000 Mpps |
|
物理规格 |
|
|
设备尺寸(WDH) |
442*451*44 |
|
电源/风扇 |
|
|
电源(交流/直流) |
可插拔双电源,支持AC/DC |
|
支持电源冗余及数量 |
2 |
|
风扇数量 |
5 |
|
软件功能 |
|
|
以太网交换与隔离 |
• 支持 Jumbo Frame、存储转发和直通转发(Cut-through)。 • 支持 Access/Trunk、默认 VLAN,以及基于端口、MAC、子网或协议的 VLAN 分类。 • 支持基本 QinQ、灵活 QinQ,以及 1:1 和 N:1 VLAN 映射。 • 支持 MAC 地址学习与老化、静态和动态 FDB、按端口或 VLAN 刷新 FDB,以及黑洞 MAC 和 MAC 漂移检测。 • 支持双向流控、按端口或 VLAN 的风暴控制、端口阻塞,以及单向和双向端口隔离。 • 支持端口统计、VLAN 统计和二层协议报文透传。 |
|
链路聚合与环路保护 |
• 支持静态聚合和 LACP,以及静态、动态和轮询负载分担与 LAG 自愈。 • 支持 STP、RSTP、MSTP,以及 BPDU Filter/Guard、Root Guard 和 Loop Guard。 • 支持端口环路检测和 Smart Link,支持多实例、负载分担与 Monitor-link。 • 支持跨设备链路聚合(MLAG),包括单臂、ISSU、生成树联动和双主检测。 |
|
IPv4/IPv6 单播路由 |
• 支持静态和动态 ARP、免费 ARP、普通和本地 ARP 代理,以及 ICMPv6、NDP 和路径 MTU(PMTU)。 • 支持 IPv4/IPv6 静态路由和黑洞路由、VRF,以及 IPv4 静态路由与 IP SLA 联动。 • 支持 RIPv1/v2、OSPFv2、IS-IS、iBGP、eBGP 和 BGP 平滑重启辅助(GR Helper)。 • 支持 RIPng、BGP4+、OSPFv3 和 IPv6 IS-IS。 • 支持 Route-map、IPv4/IPv6 前缀列表、策略路由(PBR)及 IPv4 PBR 与 ECMP 配合。 • 支持静态、动态和轮询 ECMP 负载分担,以及三层子接口、IP Unnumbered 和 uRPF 检查。 |
|
二层与三层组播 |
• 支持 IGMPv1/v2/v3 Snooping、快速离开、静态 Snooping 组和 MVR 跨 VLAN 组播复制。 • 支持 IGMPv1/v2/v3、IGMP Proxy、SSM Mapping 和 PIM-SM/SSM/DM。 • 支持 MLDv1/v2、MLD Snooping、MVR6 和 IPv6 PIM-SM。 |
|
可靠性与以太网 OAM |
• 支持 BFD 检测 IPv4/IPv6 静态路由、OSPFv2、IS-IS、BGP 和 IPv6 BGP,并支持 VRRP/Track 联动。 • 支持 VRRP、VRRPv3 和 Track for VRRP。 • 支持 IEEE 802.1ag CFM,包括硬件 CCM 检测、Linktrace 和 Loopback。 • 支持 Y.1731 时延和抖动测量,以及周期性时延测量(DM)。 |
|
网络虚拟化与隧道 |
• 支持 VARP 虚拟网关及子网配置。 • 支持手工配置 VXLAN 隧道、VXLAN Overlay、分布式网关和双活接入。 • 支持 BGP EVPN(仅支持 IPv4)。 • 支持 VXLAN 二层协议透传、外层 DSCP 和内层 EtherType 修改,以及按 VNI 控制 Overlay 水平分割。 • 支持 GRE、IPv6 over IPv4 手工隧道和 6to4 隧道。 |
|
QoS 与拥塞控制 |
• 支持按 CoS、DSCP、ACL 或隧道内层信息分类,支持队列映射、优先级标记与重标记、流重定向和流镜像。 • 支持按接口、VLAN、流和聚合流监管流量,以及按队列和端口整形。 • 支持 SP、WDRR 和 SP+WDRR 调度,以及尾丢弃(TD)和 WRED。 • 支持基于尾丢弃、WRED 和整形速率的 ECN 标记。 • 支持按分类规则、监管颜色和队列统计报文及字节数,并统计队列转发和丢弃。 |
|
数据中心融合网络 |
• 支持通过 LLDP 交换 DCBX TLV,并支持 PFC(基于优先级的流量控制)。 • 支持 RoCEv2 和智能无损存储网络(iNOF)。 |
|
MPLS 与 VPN |
• 支持 LDP、MPLS 转发、VPWS、VPLS、L2VPN 和 L3VPN。 • 支持 MPLS OAM、统计、ACL 和 QoS。 • 支持基于 IS-IS 扩展的 Segment Routing,以及基于 MPLS 的 Segment Routing。 |
|
接入安全与控制平面保护 |
• 支持 RADIUS、TACACS+ 和 AAA 认证、授权与计费。 • 支持基于端口和 MAC 的 802.1X 认证,以及接入计费、保活、Guest VLAN 下发和中继。 • 支持 MAC/IP ACL、IPv6 ACL、端口组和 VLAN 组 ACL、自定义字段(UDF)及 ACL 生效时段。 • 支持 ARP Inspection、ARP/DHCP 报文的 CPU 保护、IPv4/IPv6 源地址防护,以及按端口和 VLAN 限制 MAC 学习。 • 支持 CoPP 黑白名单与限速、CPU 流量限制、DDoS 攻击防护和登录接入过滤。 |
|
配置、监测与故障诊断 |
• 支持命令行、Console、SSH、带内/带外管理及分级用户权限。 • 支持 SNMP v1/v2/v3、公有和私有 MIB/Trap、RPC-API、NETCONF、SmartConfig 和 OVSDB。 • 支持 DHCP Server、Client、Relay、Snooping 和 Option 82/252,以及 DHCPv6 Relay、DHCPv6 Snooping 和 ND Snooping。 • 支持 RMON、sFlow v4/v5、IPFIX、大流检测,以及硬件时延、缓存和水印监测。 • 支持 CPU、内存、接口带宽和设备状态监测,以及日志、告警、调试信息和诊断信息收集。 • 支持端口、流、远程及多源多目的镜像和 ERSPAN,并支持 Ping、Traceroute、L2 Ping、UDLD 和环回测试。 • 支持 LLDP、NTP、Errdisable 检测与恢复,以及本地和 TFTP 软件升级。 |


